公共Wi-Fiでオンラインカジノを利用するのは危険か?
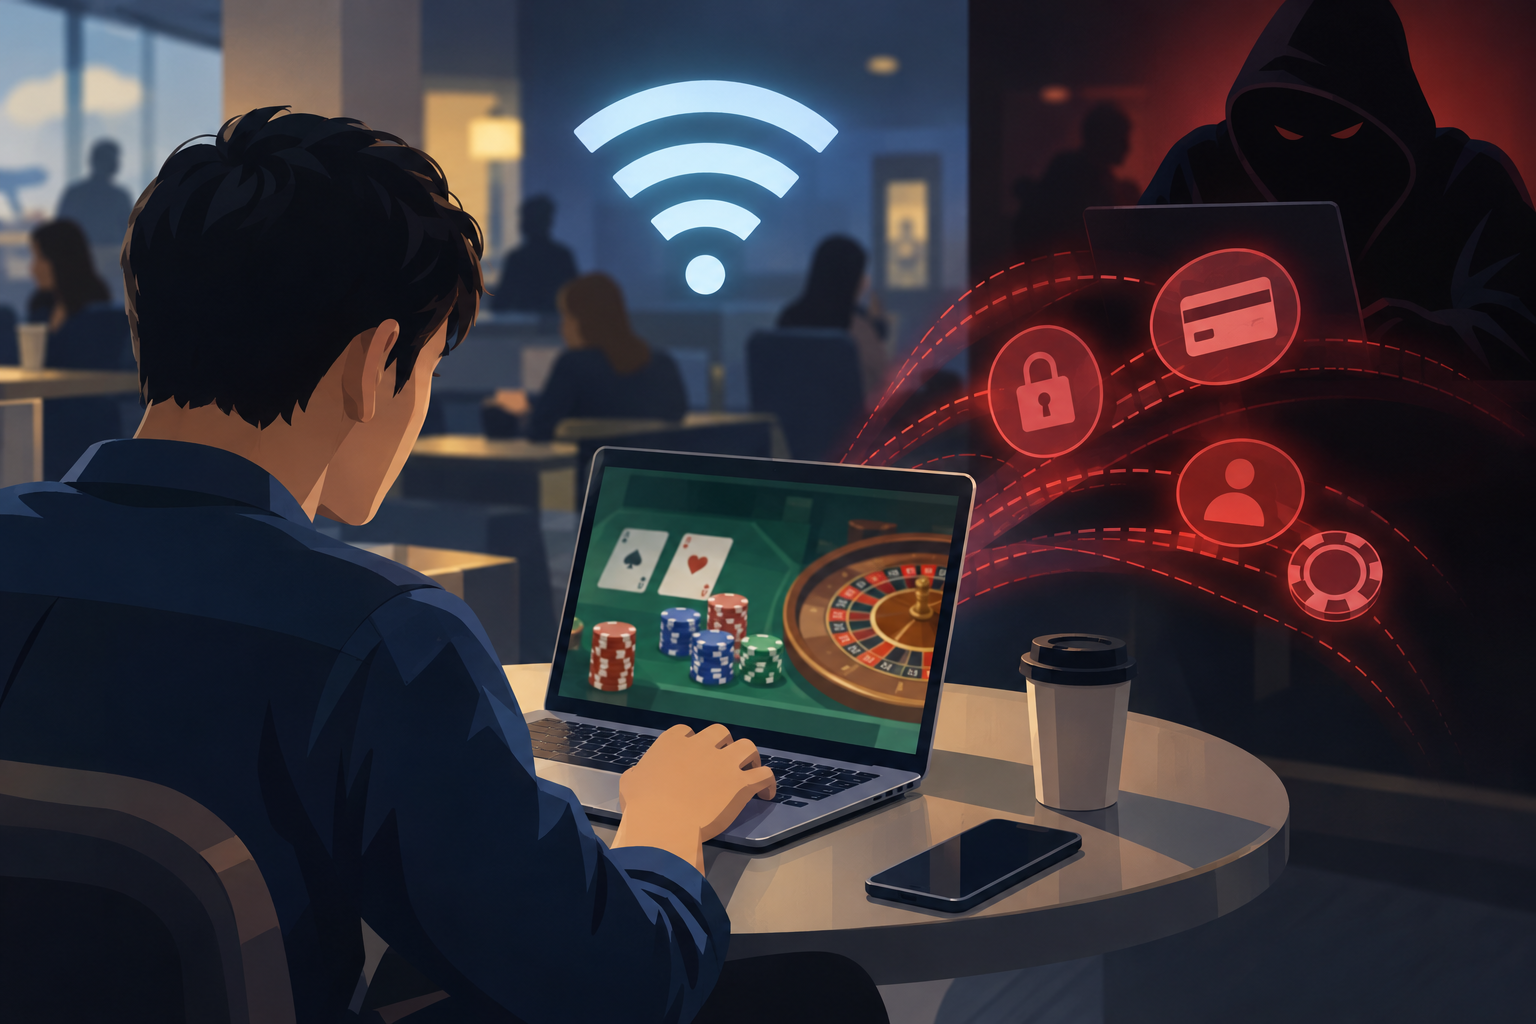
公共Wi-Fi(フリーWi-Fi)でオンラインカジノを利用すると、クレジットカード番号・銀行口座情報・ログインパスワードといった金融情報が盗まれるリスクがあります。これは公共Wi-Fi特有のセキュリティ上の脆弱性と、オンラインカジノが扱う情報の機密性の高さが重なるためです。初心者のうちは「繋がれば問題ない」と思いがちですが、接続方法によって安全性は大きく変わります。
---
公共Wi-Fiに潜む主なリスク
公共Wi-Fiにはいくつかの固有リスクが存在します。NECのサイバーインテリジェンス情報によると、主なリスクは「盗聴(スニッフィング・パケットキャプチャ)」「偽のアクセスポイントへの接続(中間者攻撃)」「マルウェア感染」の3種類です。認証が必要な公衆Wi-Fiであっても、安全性が保証されるわけではない点が重要です。
① パケットスニッフィング(通信の盗聴)
暗号化されていない公共Wi-Fiでは、同じネットワーク上の攻撃者がパケットキャプチャツールを使って通信内容を読み取ることができます。世界の公衆Wi-Fiスポットの4分の1はパスワードなしで利用可能とされており(BroadMediaの調査)、暗号化されていない状態でオンラインカジノのIDやパスワードを入力すると平文で傍受される危険があります。
ドコモの安心セキュリティサイトでも、暗号化されていないフリーWi-Fiではパスワードやクレジットカード情報が盗まれる危険性があることが明記されています。
② 中間者攻撃(MITM)とセッションハイジャック
中間者攻撃(Man-in-the-Middle Attack)とは、攻撃者がユーザーとWebサイトの間に割り込み、通信内容を盗み見たり改ざんしたりする手口です。guardian.jpn.comの解説によると、パスワードを直接知られなくてもセッションIDを盗むことでアカウントを乗っ取ることが可能です。これをセッションハイジャックと呼び、ログイン済みのカジノアカウントがそのまま悪用されるリスクがあります。
ARPスプーフィングやEvil Twin(偽アクセスポイント)など、複数の手口が組み合わせて使われることも指摘されています(guardian.jpn.com)。
③ 偽アクセスポイント(Evil Twin)とDNS改ざん
HTTPSが普及した現在、単純な盗聴リスクは以前より低下しています。しかし、zenet-web.co.jpの記事によると、Evil Twin(偽Wi-Fi)・フィッシング偽認証画面・DNS改ざんによる偽サイト誘導といったリスクは依然として残っています。正規のカジノサイトと瓜二つの偽サイトに誘導され、情報を入力させられる手口です。
これはフィッシング詐欺とカジノ偽サイトの見分け方で詳しく解説しています。
④ マルウェア感染(ランサムウェア・キーロガー・スパイウェア)
Surfsharkを取り上げたVPN解説サイトによると、公共Wi-Fiを経由してランサムウェア・キーロガー・スパイウェアなどのマルウェアが端末に仕込まれるリスクがあります。キーロガーが端末に入ると、カジノサイトで入力したすべての文字(パスワード・カード番号を含む)が攻撃者に記録されてしまいます。
---
オンラインカジノが特に危険な理由
オンラインカジノは他の一般的なWebサービスと比べて、特に慎重な接続環境が必要です。その理由を整理します。
| 扱う情報の種類 | 漏洩した場合のリスク |
|---|---|
| 氏名・住所・生年月日 | なりすまし・二次被害 |
| クレジットカード番号 | 不正利用・財産損失 |
| 銀行口座情報 | 不正出金・口座乗っ取り |
| ログインパスワード | アカウント乗っ取り |
getticket.jpの元金融コンサルによる解説では、オンラインカジノの利用はこれらすべての金融情報をインターネット経由で提供することを意味し、「情報漏洩は金銭的被害だけでなくなりすましなどの二次被害につながりかねない」と明記されています。
McAfeeのブログでも、オンラインカジノ関連の詐欺によってマルウェア感染が起き、クレジットカードなどの金融情報や個人情報が漏洩する危険があること、そして詐欺被害は財産損失にとどまらず個人情報漏洩による二次被害にも発展し得ることが警告されています。
つまり、オンラインカジノのアカウントが乗っ取られると、入金残高が使われるだけでなく、登録済みの個人情報が悪用されるリスクまで生じます。SSL暗号化と2段階認証:安全なカジノサイトの見分け方も合わせて確認しておくことが重要です。
---
HTTPSがあれば安全ではないのか?
「カジノサイトはHTTPSだから大丈夫」と思うかもしれませんが、zenet-web.co.jpによると、HTTPSは通信内容の暗号化には有効でも、以下のリスクには対応できません。
- Evil Twin(偽Wi-Fi)への接続:偽のアクセスポイントに繋がった時点で通信経路が攻撃者に制御される
- DNS改ざん:正規URLを入力しても偽サイトに誘導される
- フィッシング偽認証画面:ログインページ自体が偽物に差し替えられる
HTTPSはあくまで通信の一部を守るものであり、ネットワーク環境そのものが信頼できない公共Wi-Fiでは限定的な保護にとどまります。
---
公共Wi-Fi利用時に取るべき具体的な対策
VPN(仮想プライベートネットワーク)の利用
VPNは通信を暗号化されたトンネルで包むことで、パケットスニッフィングや中間者攻撃による盗聴をほぼ防ぐことができます(Surfshark解説サイト)。ただし、VPNは「フィッシングサイトへ自発的に情報を入力する行為」は防げないため、接続先URLの確認も怠らないようにしましょう。
金融・ログイン操作は公共Wi-Fiで行わない
Surfsharkの解説では「ネットバンキングや高額取引などの金銭に直結する操作は公共Wi-Fiを避けるべき」と明示されています。ドコモの安心セキュリティサイトも「決済やログイン操作を避けること」を推奨しています。オンラインカジノへのログイン・入金・出金操作はすべてこのカテゴリに該当します。
スマートフォンのテザリング(モバイルデータ通信)を使う
公共Wi-Fiを避け、スマートフォンのキャリア回線を使ったテザリングに切り替えることが最も確実な代替手段です(zenet-web.co.jpの推奨)。モバイルデータ通信は公共Wi-Fiと異なり、第三者が同じネットワークに接続できないためリスクが低くなります。
WPA2/WPA3の確認
やむを得ず公共Wi-Fiを使う場合は、少なくともWPA2またはWPA3方式で暗号化されているネットワークを選びましょう(ドコモ安心セキュリティサイト)。接続前にWi-Fiの詳細情報を確認する習慣をつけてください。
カジノサイト側のセキュリティも確認する
公共Wi-Fiのリスクはネットワークレベルのものですがカジノサイト自体のセキュリティ対策も重要です。getticket.jpによると、信頼できるカジノの指標としてSSL/TLS暗号化と二段階認証(2FA)の有無が挙げられています。二段階認証が有効であれば、仮にパスワードが漏洩しても不正ログインをブロックできる可能性が高まります。KYC(本人確認)の目的と手順を初心者向けに解説も参照すると、アカウント保護の全体像が把握しやすくなります。
---
リスクレベル別:公共Wi-Fiでの行動指針
| 操作 | リスクレベル | 推奨 |
|---|---|---|
| ゲームの閲覧のみ(ログインなし) | 低〜中 | VPNがあれば許容範囲 |
| ログイン操作 | 高 | 公共Wi-Fi非推奨 |
| 入金・出金操作 | 非常に高 | 公共Wi-Fiで絶対に避ける |
| クレジットカード情報の入力 | 非常に高 | 公共Wi-Fiで絶対に避ける |
---
まとめ:公共Wi-Fiとオンラインカジノの組み合わせを避ける理由
公共Wi-Fiは盗聴・中間者攻撃・マルウェア感染・偽アクセスポイントなど複数のリスクを抱えており、オンラインカジノのようにクレジットカード番号・銀行口座・個人情報を扱うサービスとの組み合わせは特に危険です。HTTPSがあっても完全には守れない脅威が残り、被害が財産損失から個人情報の二次被害にまで広がる可能性があります。
最善策は、オンラインカジノのログイン・入出金操作はモバイルデータ通信または信頼できる自宅Wi-Fiで行うことです。公共Wi-Fiを使う場合はVPNの活用と金融操作の完全な回避が必須です。入出金の仕組み:決済方法の種類と選び方も合わせて確認することで、安全な環境での操作方法をより深く理解できます。
---
よくある質問(FAQ)
Q1. カフェやホテルのWi-Fiはパスワードがあれば安全ですか?
パスワードありのWi-Fiでも同じネットワークを使う他のユーザーが存在する場合、セッションハイジャックや中間者攻撃のリスクは残ります。NECのサイバーインテリジェンス情報でも「認証の有無にかかわらず利用者が安心して使えるとは限らない」と明記されています。パスワードの有無だけで安全性を判断しないでください。
Q2. VPNを使えば公共Wi-Fiでのカジノ利用は安全になりますか?
VPNは通信の盗聴・傍受をほぼ防ぐことができますが、フィッシングサイトへ自発的に情報を入力する行為は防げません(Surfshark解説サイト)。VPNはあくまで対策の一つであり、接続先URLの確認やサイトのSSL証明書の確認も合わせて行う必要があります。
Q3. 公共Wi-Fiで最も避けるべき操作は何ですか?
クレジットカード情報の入力・入金・出金操作・パスワードの入力など、金銭や個人情報に直結するすべての操作が対象です。ドコモ安心セキュリティサイトおよびSurfsharkの解説は、ネットバンキングや決済操作は公共Wi-Fiで行わないよう推奨しています。
Q4. 公共Wi-Fiでカジノ情報が漏洩するとどうなりますか?
getticket.jpおよびMcAfeeの解説によると、氏名・住所・クレジットカード番号・銀行口座情報の漏洩は、財産損失にとどまらず「なりすまし」などの二次被害にも発展し得ます。被害は入金残高の不正利用だけでなく、登録した個人情報が悪用される形でも現れる可能性があります。